Geri tuşunu ele geçirme, bir sayfanın ziyaretçinin geldiği yere doğrudan dönmesini engellemesi demek. Genelde sayfa yüklenirken tarayıcı geçmişine sahte bir kayıt eklenir, "geri"ye basılınca ziyaretçi başka bir yere gönderilir. Google 13 Nisan 2026'da bunun spam politikalarının "kötü amaçlı uygulamalar" bölümünün açık bir ihlali olduğunu duyurdu; 15 Haziran 2026'dan beri uyguluyor. Bunu yapan sayfalar Arama'da manuel işlem ya da otomatik sıralama düşürmesi alabiliyor. Kod sık sık temanda bile değil; bir bileşende, bir kitaplıkta ya da reklam etiketinde duruyor; Google da bunu kendisi söylüyor. Bul, kaldır ya da kapat; manuel işlem varsa inceleme iste.
Google'ın politikası ne diyor?
Tanım, Google web araması spam politikalarının Kötü amaçlı uygulamalar bölümünde (Türkçe sayfanın son güncellemesi 2026-09-02):
"Geri düğmesini ele geçirme; bir sitenin tarayıcı geçmişini veya diğer işlevleri manipüle ederek kullanıcının gezintisine müdahale etmesi ve geldiği sayfaya hemen dönmek için geri düğmesini kullanmasını engellemesidir."
Search Central blogundaki 13 Nisan 2026 tarihli duyuru neyin kastedildiğini açıklıyor: kullanıcılar geri dönmek yerine "daha önce hiç ziyaret etmedikleri sayfalara yönlendirilebilir, istenmeyen önerilerle veya reklamlarla karşılaşabilir ya da web'de normal şekilde gezinmeleri başka yollarla engellenebilir." Sonuçları da belirliyor: "Geri düğmesini ele geçirme yöntemini kullanan sayfalar, manuel spam işlemlerine veya otomatik sıralama düşürme işlemlerine tabi tutulabilir" ve Google politikayı "15 Haziran 2026'da yürürlüğe girmeden iki ay önce" yayınladığını söylüyor.
Site sahiplerinin en çok bilmesi gereken cümle şu:
"Özellikle geri düğmesini ele geçirme vakalarının bazıları, siteye dahil edilen kitaplıklardan veya reklamcılık platformundan kaynaklanabilir."
Yani "o kodu ben yazmadım" bir savunma değil. Senin sayfanda çalışıyorsa senin sayfan.
Google bu davranışı Arama dışında da daha önce işaretlemişti. Kötüye kullanım deneyimleri listesinde "Tarayıcı Geçmişi Manipülasyonu" var: "Kullanıcının önceki hedefe dönmesini engelleyerek "Geri" düğmesinin normal işlevini engeller. Örneğin site, tarayıcı geçmişine bir sayfa ekler."
Betikler aslında ne yapıyor?
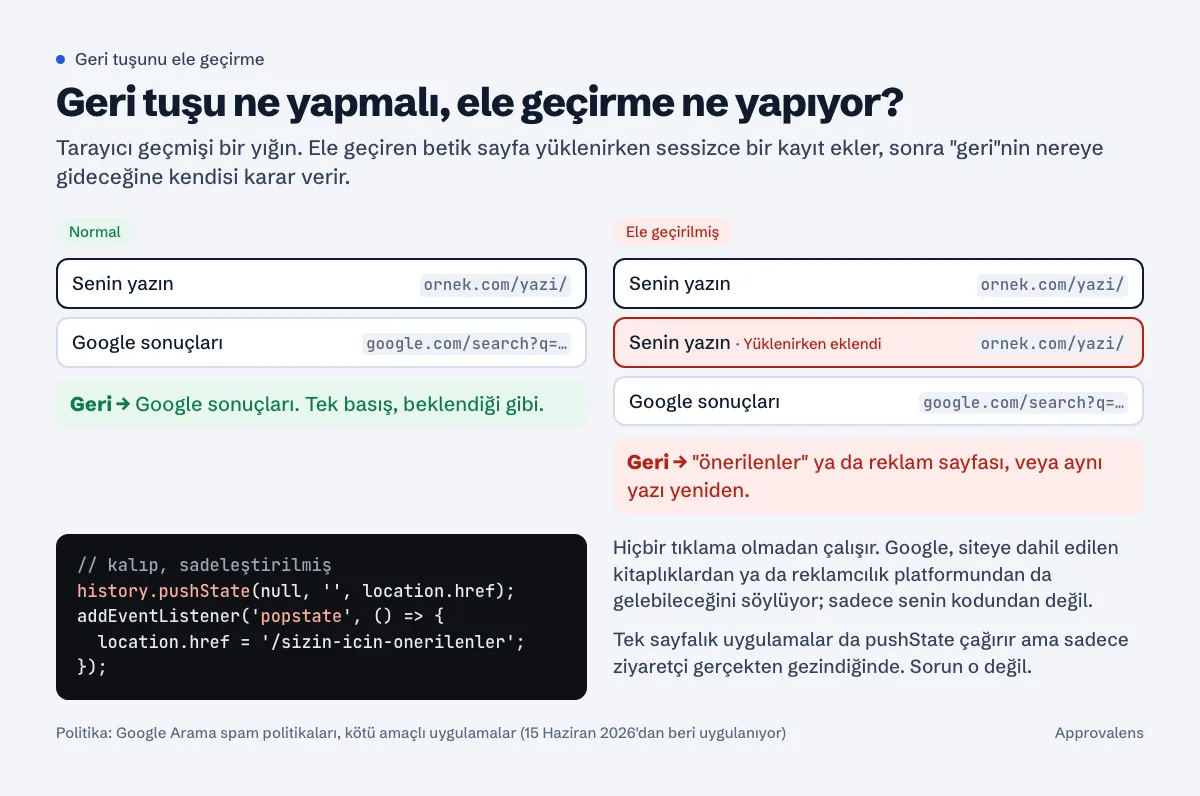
Tarayıcı her sekme için bir sayfa yığını tutar. history.pushState() tarayıcının oturum geçmişi yığınına bir kayıt ekler (MDN). Bu normal bir araç; tek sayfalık uygulamalar her link tıklamasında kullanır. Kötüye kullanım, kimse bir şeye tıklamamışken çağırmak:
// Kalıp (sadeleştirilmiş)
history.pushState(null, '', location.href);      // yüklenirken sahte kayıt
window.addEventListener('popstate', function () {  // geriye basılınca çalışır
  location.href = '/sizin-icin-onerilenler';       // ya da reklam sayfası
});
Karşına çıkabilecek çeşitler:
- "İçerik önerisi" ya da "bunları da beğenebilirsin" bileşenleri: geriye basılınca tam ekran yazı ya da reklam listesi gösterir.
- "Çıkış" ya da "geri tuşu" özelliği olan reklam veya gelir etiketleri: kodundan değil, sağlayıcının panelinden yönetilir.
- Art arda birkaç kayıt: siteden çıkmak için üç dört kez basmak gerekir.
- Yüklenirken
location.hashdeğişikliği (ör.#top'a atlamak): bu da geçmişe kayıt ekler. Çoğu zaman kazara olur ama geri tuşuna etkisi aynı. - Yönlendirme zincirleri: hemen pushState yapan bir sayfaya varır. Yönlendirmeler de işin içindeyse her adımı görmeyi yönlendirme zinciri ve döngüsü rehberi anlatıyor.
Sayılmayanlar: ziyaretçi bir linke tıkladığında URL'yi güncelleyen tek sayfalık uygulama, kayıt eklemeden URL'yi o anki görünüme uyduran ve replaceState kullanan bir filtre, ziyaretçi bir fotoğrafı açtığında kayıt ekleyen galeri. Politika, insanların "geldiği sayfaya hemen dönmek için geri düğmesini" kullanmasını engelleyen kayıtlarla ilgili.
Sitende nasıl bulursun?
1. Telefon testi
Google'da sayfalarından birini ara, sonuca dokun, on saniye bekle, geriye bir kez bas. Sonuç sayfasında olmalısın. İki üç farklı şablonda tekrarla (yazı, kategori, ana sayfa). Tek basış seni çıkarmıyorsa sorun var.
2. JavaScript kapalıyken karşılaştır
Chrome'da DevTools'u aç, Control+Shift+P'ye (Mac'te Command+Shift+P) bas, javascript yaz ve Disable JavaScript komutunu çalıştır (Chrome DevTools). Sayfayı yenile ve testi masaüstünde tekrarla. Betikler kapalıyken geri tuşu çalışıyor, açıkken çalışmıyorsa sorumlu bir betik; sunucu ayarın ya da bir yönlendirme değil.
3. Yüklenen bütün betiklerde ara
DevTools'ta Search panelini Control+Shift+F ile (Mac'te Command+Option+F) aç (Search paneli) ve şunları ara:
pushState
replaceState
popstate
onpopstate
Her sonuç hangi dosyada olduğunu gösterir. Kendi teman ve framework'ün de çıkacak; aradığın şey bir tıklama işleyicisinin içinde değil, sayfa yüklenirken çalışan bir çağrı. Genelde üçüncü taraf bir dosyada olur.
4. Şüphelileri tek tek devre dışı bırak
Network panelinde üçüncü taraf bir betiğe sağ tıkla ve URL'sini ya da bütün alan adını engelle; DevTools kuralı Request conditions çekmecesine ekler (Request conditions). Yenile ve geri tuşunu tekrar dene. Çalışmaya başladığında sağlayıcıyı bulmuşsun demektir.
5. Bütün geçmiş çağrılarını bir betikle kaydet
Tekrarlanabilir bir kontrol ya da çok sayıda adresi test etmek için başsız (headless) bir tarayıcı, sayfanın betikleri çalışmadan önce pushState'i sarıp her çağrının nereden geldiğini yazdırabilir. Python için Playwright ile:
# check_history.py: sayfanın yüklenirken yaptığı her pushState/replaceState çağrısını yazdırır
# pip install playwright && playwright install chromium
import sys
from playwright.sync_api import sync_playwright

HOOK = """
for (const fn of ['pushState', 'replaceState']) {
  const orig = history[fn];
  history[fn] = function (...args) {
    const where = (new Error().stack || '').split('\\n')[2] || '';
    console.log('[' + fn + '] ' + where.trim());
    return orig.apply(this, args);
  };
}
"""

with sync_playwright() as p:
    browser = p.chromium.launch()
    page = browser.new_page()
    page.add_init_script(HOOK)
    page.on("console", lambda m: m.text.startswith("[") and print(m.text))
    page.goto(sys.argv[1], wait_until="networkidle")
    page.wait_for_timeout(5000)
    print("history.length =", page.evaluate("history.length"))
    browser.close()
Ele geçiren bir bileşeni olan sayfa ve temiz bir sayfa için örnek çıktı:
$ python3 check_history.py https://www.ornek.com/bir-yazi/
[pushState] at https://widgets.example.com/recirc.js:2:11
history.length = 3

$ python3 check_history.py https://www.ornek.com/temiz-yazi/
history.length = 2
Yeni bir başsız sekmede başlangıç değeri 2'dir (boş başlangıç sayfası artı seninki). Yüklenirken bunun üstüne çıkan ve yanında bir dosya adı yazan her şey suçlu.
Nasıl düzeltilir?
- Kodu kaldır ya da kapat. Bir sağlayıcının etiketiyse panelinde "geri tuşu", "çıkış", "geçmiş" ya da "geri dönüşte öneri" gibi ayarlar ara ve kapat. Ayar bulamazsan sağlayıcıya hangi ayarın bunu yaptığını yazılı olarak sor ya da etiketi kaldır.
- Her şablonu kontrol et. Sağlayıcılar mobilde ve masaüstünde, yazılarda ve ana sayfada farklı özellikler yükleyebiliyor. Testleri her birinde yap.
- Kodu sen eklemediysen ve nereden geldiğini bulamıyorsan bunu olası bir saldırı say: ziyaretçiyi başka yere gönderen enjekte edilmiş betikler hacklenmiş sitenin klasik işaretlerinden. Temizlik sırasını hacklenen site rehberi anlatıyor.
- Düzeltmeyi sabit tut. "Denemek" için özelliği bazı sayfalarda yeniden açma.
AdSense de kullanıyorsan aynı betikler orada da sorun. AdSense Program politikaları "Google reklamları gösteren siteler kullanıcıların kolay gezinebileceği nitelikte olmalıdır" diyor ve sitelerin "kullanıcıları istemedikleri web sitelerine yönlendiremez" olduğunu belirtiyor (AdSense Program politikaları). Geri basışını reklam sayfasına çeviren her şeyi sırf bu yüzden kaldırmaya değer; yerleşim tarafı için yanlışlıkla tıklama rehberine bak.
Manuel işlem aldıysan
Search Console'un Manuel işlemler raporunda buna ayrılmış bir kayıt var. Metni: "Google, sitenizin bir bölümünde kötü amaçlı uygulamalar ile ilgili spam politikamızı ihlal eden, geri düğmesini ele geçirme davranışının görülebileceğini tespit etti." Önerilen işlemler: "Geri düğmesini ele geçirmekten sorumlu tüm kodları veya içe aktarma işlemlerini devre dışı bırakın ya da kaldırın." ve "Sitenizin artık spam politikalarımızı ihlal etmediğinden emin olduktan sonra Manuel İşlemler raporunda İnceleme isteğinde bulunun'u tıklayın."
Yeniden değerlendirme isteği için Google'ın genel tavsiyesi geçerli. İyi bir istek "Sitenizdeki sorunun tam olarak ne olduğunu açıklar", "Sorunu gidermek için uyguladığınız adımları açıklar" ve "Yaptığınız çalışmaların sonucunu belgelendirir." Betiğin ya da sağlayıcının adını ver, neyi kaldırdığını ya da kapattığını yaz, test ettiğin adresleri listele. Google'a göre "Çoğu yeniden değerlendirme incelemesinin tamamlanması birkaç gün veya hafta sürebilir"; bekleyen bir istek varken yenisini gönderme. Rapor ayrıca ihlal tekrarlanırsa bunun "başka manuel işlemler yapılmasına yol açabilir ve sitenizin genel sıralamasını etkileyebilir" olduğunu söylüyor.
Manuel işlem yok ama 15 Haziran 2026'dan sonra trafik düştüyse otomatik sıralama düşürmesi olabilir. Bunun için gönderilecek bir istek yok; Google davranış ortadan kalktıktan sonra toparlanmanın ne kadar sürdüğünü yayınlamıyor.
Ana sayfanın eklediği geçmiş kayıtlarını kontrol et
Ücretsiz Approvalens taraması ana sayfanı bir tarayıcıda yükler ve yüklenirken kaç geçmiş kaydı eklediğini, AdSense incelemecilerinin baktığı politika kontrolleriyle birlikte raporlar: siteni tara.
SSS
Her pushState kullanımı politikaya aykırı mı?
Hayır. Tek sayfalık uygulamalar ve galeriler bunu ziyaretçi gezindiğinde kullanır ve bu sorun değil. Sorun, ziyaretçinin oluşturmadığı kayıtları ekleyip tek geri basışının onu geldiği sayfaya döndürmesini engellemek.
Bu ne zaman başladı?
Google 13 Nisan 2026'da duyurdu ve 15 Haziran 2026'da uygulamaya başlayacağını söyledi.
Betik reklam ağımdan geliyor. Yine de sorumlu muyum?
Evet. Google bazı vakaların "siteye dahil edilen kitaplıklardan veya reklamcılık platformundan kaynaklanabilir" olduğunu söylüyor ve site sahiplerinden sorumlu kodu ya da yapılandırmayı kaldırmalarını istiyor.
"Sayfadan ayrılmak istediğinize emin misiniz?" uyarısı da sayılır mı?
O farklı bir tarayıcı özelliği (beforeunload iletişim kutusu) ve politika metni onu adıyla anmıyor. Yine de ayrılmayı zorlaştırıyor; sadece ziyaretçinin kaydedilmemiş bir işi kaybedebileceği yerlerde kullan.
Manuel işlem alıp almadığımı nasıl anlarım?
Search Console'da Manuel işlemler raporunu aç. Geri düğmesini ele geçirme kaydı varsa sitenin bir kısmını mı yoksa tamamını mı etkilediğini söyler.
Eskimiş ya da yanlış bir şey mi gördün? Bize yaz, düzeltelim.
Bu rehberi İngilizce oku →Ücretsiz tarama
Kendi siteni kontrol et
Ücretsiz tarama ilk 50 sayfayı okur; puanını ve bulduğu tüm sorunları gösterir.